La IA está acelerando los ataques a las webs: ¿está tu WordPress preparado?
Los ataques a páginas web no son algo nuevo. Bots intentando entrar en WordPress, malware, contraseñas probadas automáticamente, plugins vulnerables… todo esto lleva años ocurriendo.
Lo que está cambiando ahora es la velocidad y la capacidad de automatización que aporta la inteligencia artificial.
Y eso sí puede cambiar bastante el panorama.
Hasta hace poco muchos ataques automatizados seguían patrones relativamente simples: buscar una vulnerabilidad conocida, probarla sobre miles de webs y ver en cuáles funcionaba.
Ahora empezamos a hablar de sistemas capaces de analizar información, adaptar su comportamiento, probar diferentes caminos e incluso interactuar con otras herramientas prácticamente de forma autónoma.
No significa que todos los ataques actuales utilicen inteligencia artificial.
Pero sí que la IA está poniendo herramientas mucho más potentes al alcance de quienes quieren automatizar este tipo de ataques.
De meses de trabajo a cuestión de días
Hace pocos días me llamó especialmente la atención una noticia publicada por Escudo Digital.
Investigadores de seguridad detectaron agentes autónomos de IA interactuando con sistemas de más de 50 organizaciones. Según los investigadores, técnicas que normalmente podrían tardar meses o años en evolucionar fueron desarrolladas por estos agentes en cuestión de días.
Ahí está probablemente la parte más preocupante.
La velocidad.
Un atacante ya no tiene necesariamente que analizar manualmente una web, entender cómo está construida y probar una cosa detrás de otra.
Cada vez más partes de ese proceso pueden automatizarse.
Buscar.
Analizar.
Probar.
Cambiar de estrategia.
Volver a probar.
Y hacerlo sobre una cantidad enorme de sitios web.
También están apareciendo nuevos tipos de malware relacionados con la IA
Otro concepto que empieza a escucharse son los llamados gusanos de IA o AI worms.
Son amenazas diseñadas para aprovechar sistemas basados en inteligencia artificial y automatizaciones para propagarse.
Este tipo de malware puede utilizar la IA para encontrar vulnerabilidades, cambiar de comportamiento y automatizar partes del ataque. De momento, los ejemplos más avanzados siguen estando principalmente en el terreno de la investigación y las pruebas de concepto, por lo que tampoco conviene presentar esto como si ya tuviéramos millones de gusanos de IA infectando webs.
Pero nos muestran hacia dónde puede evolucionar el problema.
Y eso es lo interesante.
No estamos hablando solamente de crear malware más rápido.
Estamos hablando de sistemas que pueden llegar a ser más autónomos a la hora de encontrar dónde atacar y cómo hacerlo.
¿Y qué tiene que ver todo esto con WordPress?
Bastante.
WordPress está presente en una enorme cantidad de webs y, además, funciona alrededor de un ecosistema enorme de plugins y temas.
Y aquí suele estar uno de los principales problemas.
Instalamos un plugin.
Funciona.
Pasan seis meses.
Un año.
Dos años.
La web sigue funcionando perfectamente y nadie vuelve a prestarle demasiada atención.
Hasta que aparece una vulnerabilidad.
Para un bot que está recorriendo Internet buscando precisamente esa versión vulnerable, da exactamente igual que tu empresa sea grande o pequeña.
No sabe quién eres.
Tampoco le importa.
Simplemente encuentra una puerta abierta.
Y ahora tenemos herramientas cada vez más capaces de buscar esas puertas.
Hace poco nos encontramos precisamente con algo así
Hace poco tuvimos que ayudar a resolver el problema de una web que había sido hackeada.
No voy a entrar en el cliente ni en los detalles porque tampoco es el objetivo de este artículo.
Pero sí hubo algo que volvió a quedar bastante claro.
Cuando tienes un WordPress infectado, limpiar el malware es solamente una parte del trabajo.
Después tienes que averiguar por dónde entraron, comprobar plugins, usuarios, archivos, accesos y asegurarte de que no haya quedado nada detrás que permita volver a entrar.
Y ahí aparece la típica pregunta:
¿se podría haber evitado?
No siempre.
Nadie puede garantizar que una web sea imposible de hackear.
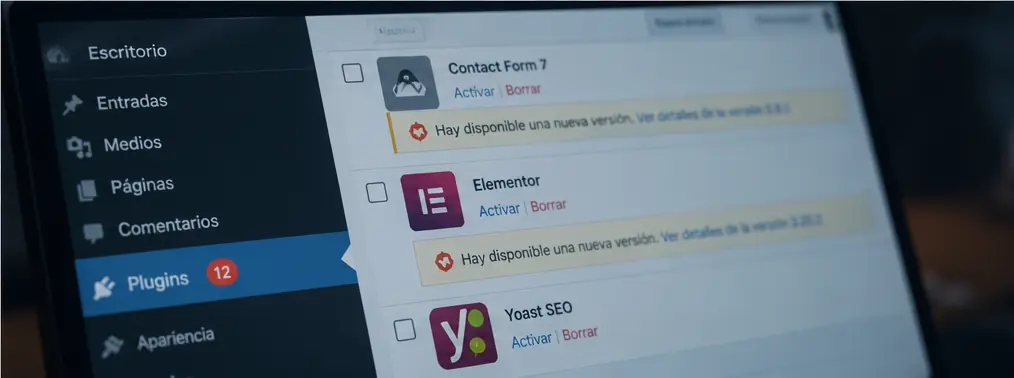
Pero muchas veces el riesgo se podría haber reducido muchísimo simplemente manteniendo WordPress actualizado, revisando plugins, eliminando lo que ya no se utiliza y teniendo cierto control sobre lo que está pasando en la web.
El problema es que una web puede estar infectada y seguir funcionando
Esto también es importante.
Tener malware en WordPress no significa necesariamente abrir tu página y encontrarte una pantalla negra diciendo que has sido hackeado.
Muchas veces la web sigue funcionando normalmente.
El malware puede permanecer oculto.
Puede crear páginas.
Modificar archivos.
Enviar spam.
Introducir redirecciones.
Crear accesos.
O simplemente quedarse esperando.
Por eso la frase:
“Yo entro en mi web y funciona perfectamente”
no significa necesariamente que todo esté bien.
Y a medida que los ataques sean más automatizados y sofisticados, detectar estas cosas también puede volverse más complicado.
Entonces, ¿hay que preocuparse?
Hay que ocuparse.
Que me parece bastante diferente.
No creo que haya que entrar en pánico porque exista inteligencia artificial capaz de utilizarse para ciberataques.
Pero tampoco podemos mantener una web como hacíamos hace diez años.
Instalar WordPress, publicar la página y olvidarse de ella durante tres años cada vez tiene menos sentido.
Si los sistemas que buscan vulnerabilidades son cada vez más rápidos, nuestra forma de mantener las webs también tiene que mejorar.
Actualizar WordPress.
Actualizar plugins.
Tener copias de seguridad.
Revisar vulnerabilidades.
Controlar accesos.
Eliminar lo que no utilizamos.
Y prestar atención cuando aparece una alerta.
Eso es precisamente lo que debería aportar un buen mantenimiento WordPress.
No hacer que una web sea invencible.
Eso no existe.
Sino reducir las posibilidades de que algo ocurra y, si ocurre, detectarlo y poder reaccionar mucho antes.
La IA está cambiando también esta parte de Internet
Hablamos constantemente de inteligencia artificial para generar textos, imágenes, programar o automatizar nuestro trabajo.
Pero hay otra cara que seguramente vamos a escuchar cada vez más.
La misma capacidad de automatización que utilizamos para trabajar más rápido también puede utilizarse para buscar vulnerabilidades y atacar sistemas más rápido.
Y probablemente esto no haya hecho más que empezar.
Si tienes una web en WordPress, quizás la pregunta ya no sea solamente si hoy funciona bien.
También conviene preguntarse:
¿quién está pendiente de ella cuando aparece una vulnerabilidad mañana?
¿Hace cuánto que nadie revisa tu WordPress?
Que tu web funcione no significa que esté libre de vulnerabilidades. Si llevas tiempo sin actualizarla, revisar plugins, copias de seguridad o seguridad, podemos comprobar su estado y detectar posibles riesgos antes de que se conviertan en un problema.